Más de 18 años ayudando a proteger empresas desde los riesgos en ciberseguridad más comunes hasta los más complejos, permitiendo así la construcción de un entorno seguro y enfocado en metas. Estamos aquí para ayudarte en cada paso hacia la ciberseguridad del futuro.

ENLACES RÁPIDOS

CONTACTO

San Pio X 2445 Of. 510, Providencia, Chile.

ventas@cpnnetsecurity.com

+56 9 4743 7162

// Plataforma de IA y Gobernanza de
Datos para Datos No Estructurados

KRIPTOS

Ve lo que otros no pueden. En cualquier lugar donde viven tus servers y cloud.

Visibilidad total e inteligencia de datos para cumplimiento, gestión de riesgos, gobernanza de acceso y adopción segura de IA.
La capa de inteligencia que convierte los datos en control de riesgos accionable en toda tu infraestructura de seguridad.

Despliega en minutos. Sin cambios de infraestructura. Cero disrupciones.

Kriptos entiende tu negocio.
No solo tus datos.

Clasificamos lo que otros no pueden — donde vive tu verdadero riesgo.
%
Visible

Datos PCI y PII que la mayoría de herramientas de seguridad pueden detectar, monitorear y proteger.

28%
%
Punto Ciego

De los documentos empresariales no contienen PII. Ahí viven tus datos más críticos: hojas de ruta, modelos financieros, secretos comerciales y propiedad intelectual.

72%
// ETAPA UNO

Conoce qué datos existen.

La base de la gobernanza moderna de datos no estructurados. Kriptos escanea e inventaria continuamente todos los documentos en endpoints, servidores y almacenamiento en la nube — visibilidad que ninguna otra herramienta puede lograr.
De datos brutos a inteligencia — y de inteligencia a acción.

Motor de Inteligencia
de Datos Kriptos

Clasificación precisa con conciencia de contexto que impulsa toda tu infraestructura de seguridad.
PII Detectada
PII Detectada

Detecta el tipo y cantidad de PII dentro de un documento para determinar su nivel de sensibilidad y criticidad.
Sin PII Detectada
Sin PII Detectada

Analiza contenido, estructura, terminología y contexto de negocio para identificar información sensible que las herramientas tradicionales no pueden detectar.
Todos los Documentos

Analiza cómo los usuarios interactúan con los documentos — acceso inusual, ubicaciones riesgosas y patrones anómalos — para detectar comportamientos que señalan exposición potencial.
Evaluación Final
Evaluación Final

Evalúa la sensibilidad, la exposición y el impacto potencial para generar una puntuación de riesgo consciente del negocio, adaptada a tu organización.
// ETAPA DOS

De la visibilidad al significado.

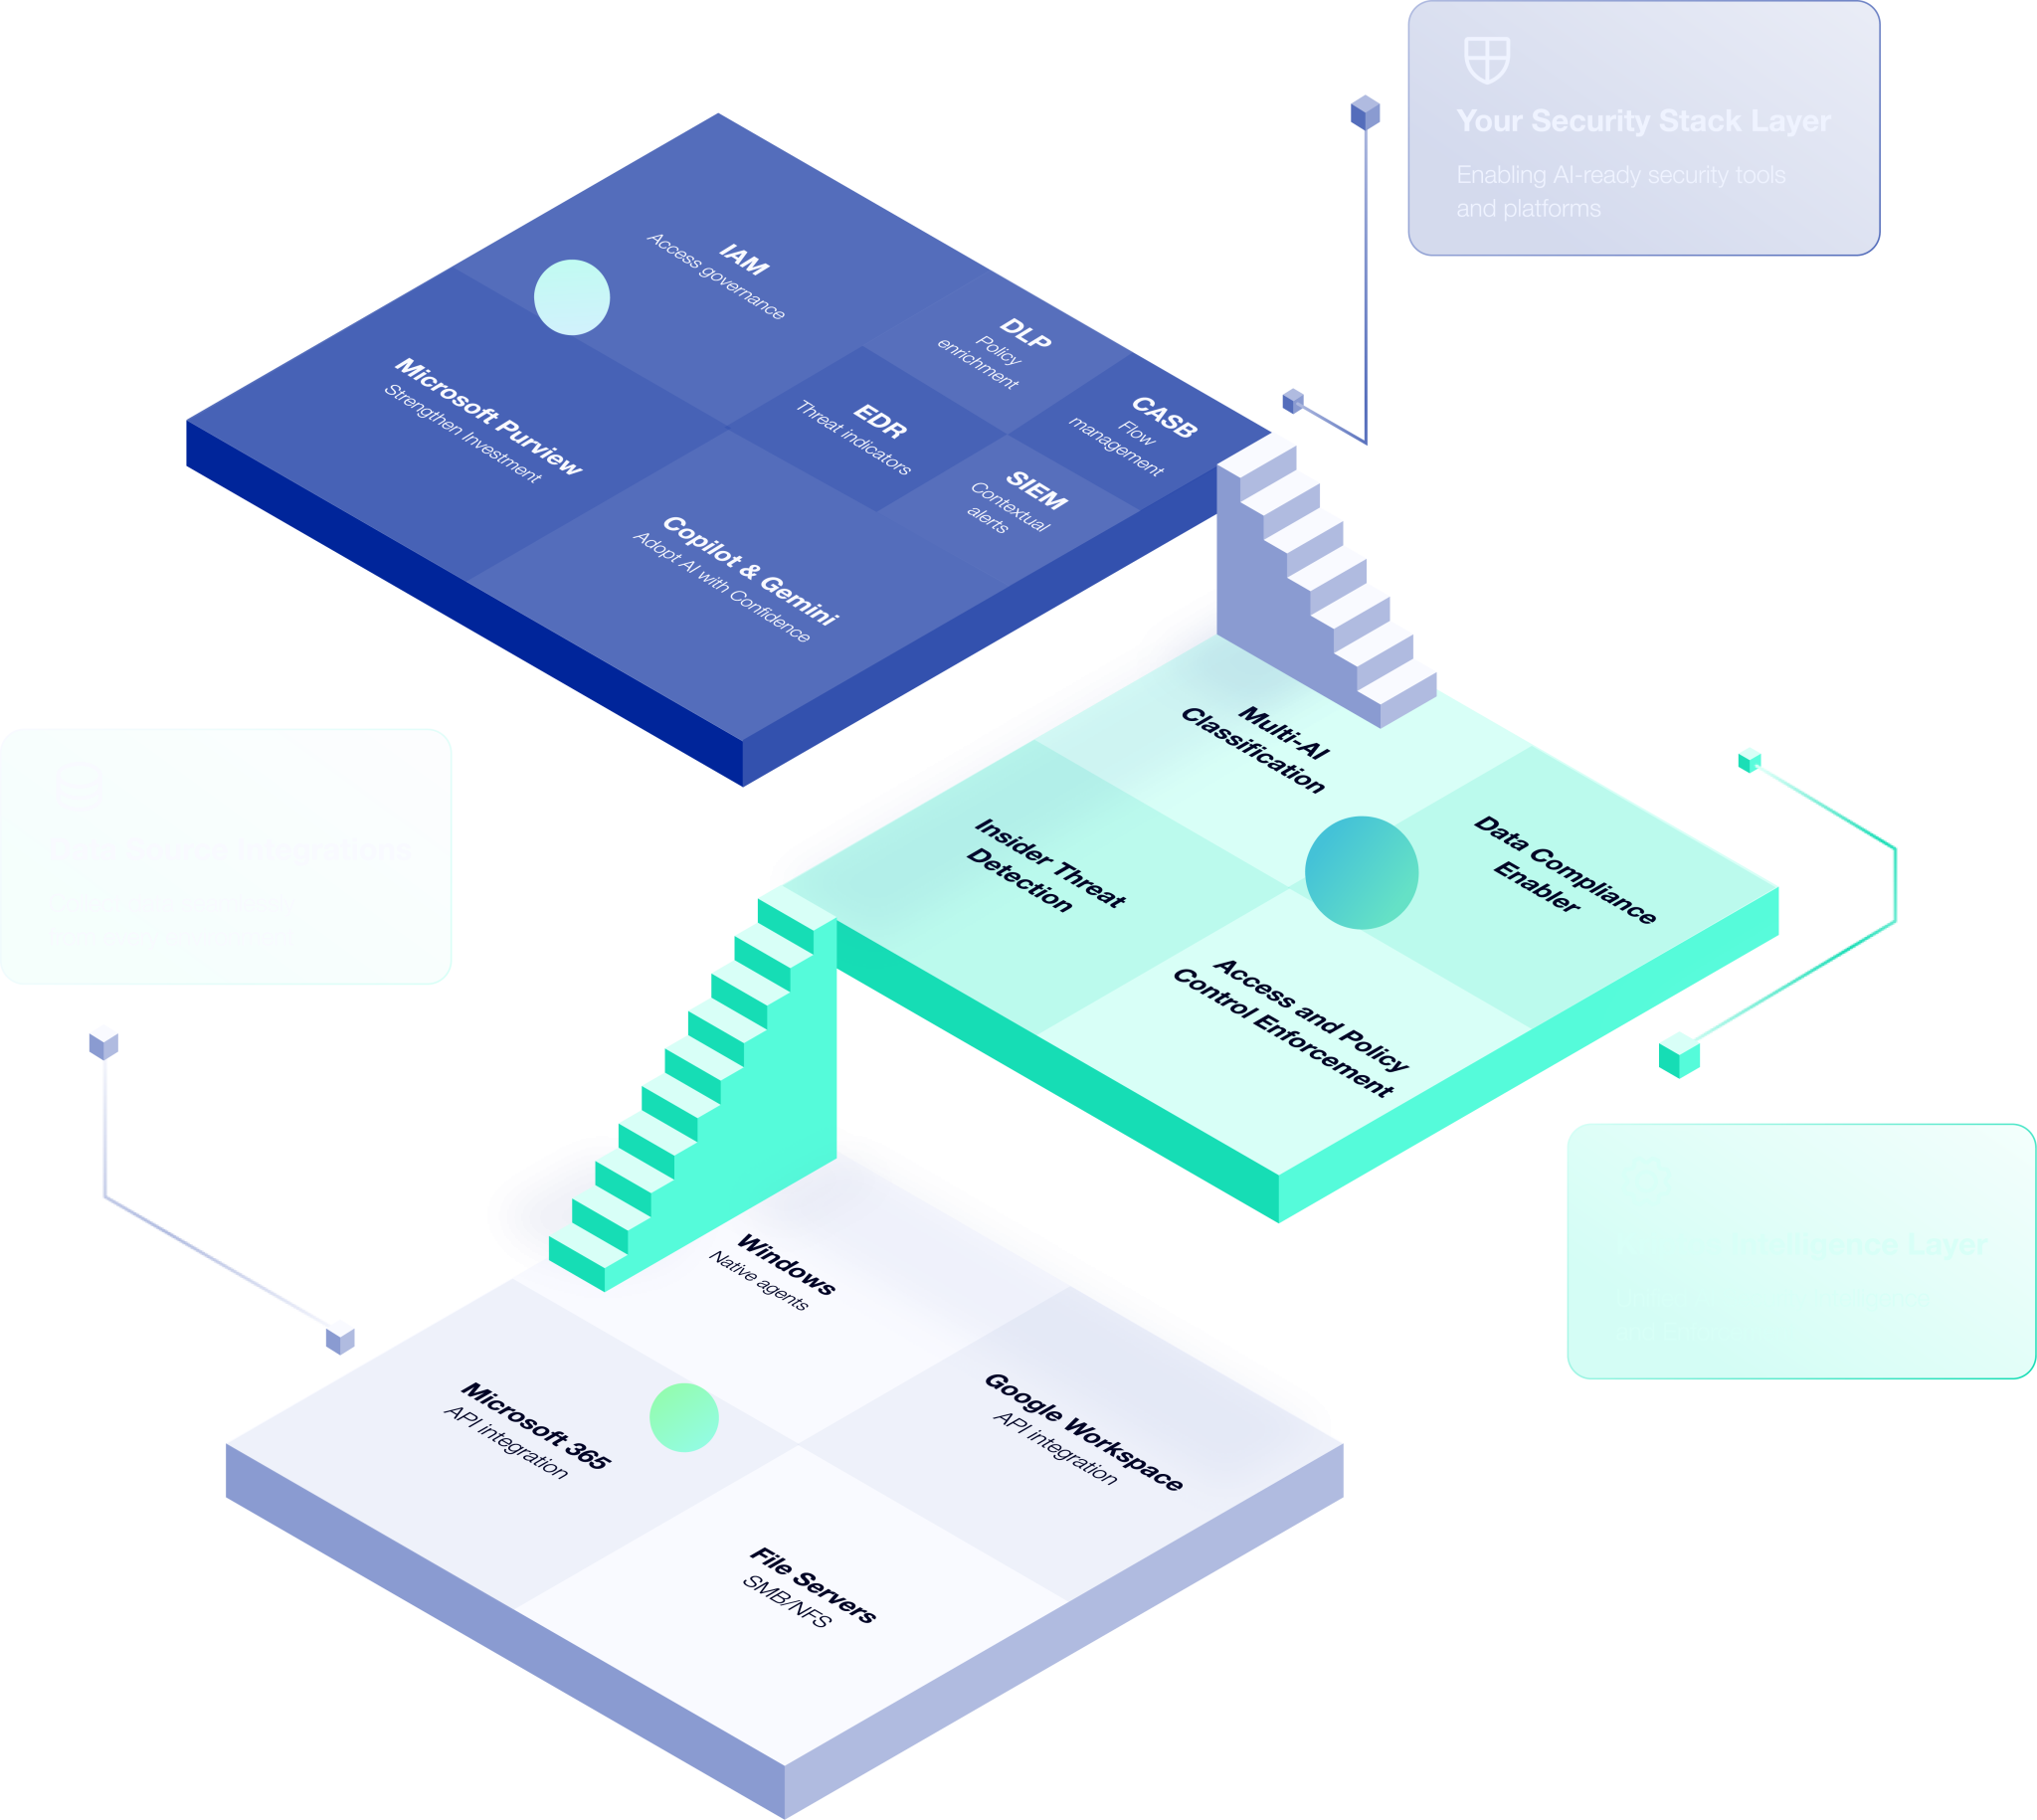
La gobernanza agrega claridad y contexto a tus herramientas de seguridad. Kriptos clasifica datos no estructurados más allá de la PII para entender y priorizar el riesgo empresarial real.
// Tus controles ya existen. Kriptos los hace inteligentes.

Potencia tu infraestructura de seguridad actual

Capa de inteligencia artificial que enriquece tu DLP, CASB, SIEM, EDR e IAM.
// ETAPA TRES

Enfócate en lo que realmente importa.

La gobernanza conecta el descubrimiento con la acción basada en riesgo. Kriptos es una capa de inteligencia de IA que enriquece tu DLP, CASB, SIEM, EDR e IAM existentes.

Descubrimiento y Clasificación Automatizada

Descubre, clasifica y etiqueta automáticamente datos sensibles y críticos para el negocio en todos los entornos con el motor multi-IA de Kriptos.
Escanea e inventaria continuamente todos los documentos — históricos, nuevos y modificados — a través de puntos finales, servidores y almacenamiento en la nube, proporcionando una visibilidad que ninguna otra herramienta de seguridad puede lograr.
Por qué es importante:
Logra visibilidad y gobernanza total sobre tus datos no estructurados, reduciendo el riesgo, facilitando el cumplimiento normativo, mejorando la detección de amenazas internas y preparando a tu organización para una adopción segura de la IA.
Utiliza múltiples modelos de IA especializados para identificar información de identificación personal (PII), documentos sensibles y contenido empresarial crítico con precisión contextual, no mediante reglas de palabras clave.
Por qué es importante:
Logra visibilidad y gobernanza total sobre tus datos no estructurados, reduciendo el riesgo, facilitando el cumplimiento normativo, mejorando la detección de amenazas internas y preparando a tu organización para una adopción segura de la IA.
Aplica etiquetas nativas de Google Workspace y Microsoft Purview — además de etiquetas de metadatos de Kriptos — permitiendo la aplicación automatizada en herramientas DLP y CASB.
Por qué es importante:
Logra visibilidad y gobernanza total sobre tus datos no estructurados, reduciendo el riesgo, facilitando el cumplimiento normativo, mejorando la detección de amenazas internas y preparando a tu organización para una adopción segura de la IA.
Proporciona una vista consolidada de todos los datos no estructurados, enriquecida con paneles de control, indicadores de riesgo, información sobre el comportamiento y un inventario completo de documentos.
Por qué es importante:
Logra visibilidad y gobernanza total sobre tus datos no estructurados, reduciendo el riesgo, facilitando el cumplimiento normativo, mejorando la detección de amenazas internas y preparando a tu organización para una adopción segura de la IA.

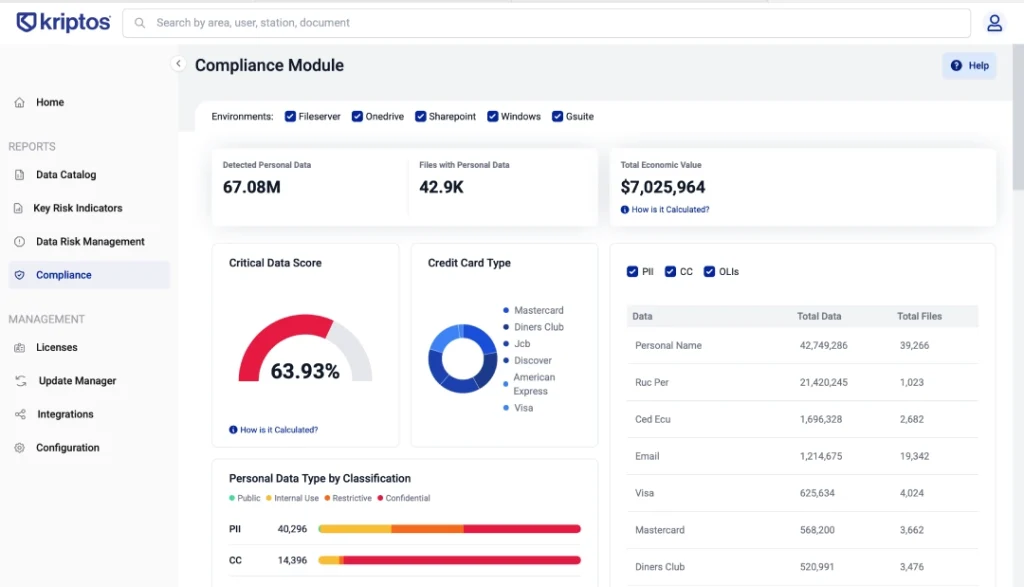
Cumplimiento de datos

Garantiza el cumplimiento de las normativas globales identificando datos personales, mapeando la exposición al riesgo y automatizando la documentación con el motor multi-IA de Kriptos.

Mantiene un inventario siempre actualizado de datos personales y sensibles en todos los puntos finales, servidores y almacenamiento en la nube.
Por qué es importante: Reduzca el riesgo de cumplimiento, simplifique las auditorías y mantenga una adhesión continua a los marcos regulatorios globales.
Rastrea dónde se almacenan los datos personales, cómo se mueven, quién accede a ellos y cómo cambian con el tiempo.
Por qué es importante:
Reduzca el riesgo de cumplimiento, simplifique las auditorías y mantenga una adhesión continua a los marcos regulatorios globales.
Analiza más de 300 combinaciones de tipos de datos personales con precisión sensible al contexto.
Por qué es importante:
Reduzca el riesgo de cumplimiento, simplifique las auditorías y mantenga una adhesión continua a los marcos regulatorios globales.
Genera automáticamente informes de cumplimiento alineados con GDPR, CCPA, PCI DSS, ISO 27001, SOC 2 y los requisitos de auditoría interna.
Por qué es importante:
Reduzca el riesgo de cumplimiento, simplifique las auditorías y mantenga una adhesión continua a los marcos regulatorios globales.

Gestión de amenazas internas

Detecte amenazas internas identificando comportamientos de riesgo, interacciones inusuales con datos sensibles y patrones que indiquen negligencia, uso indebido o cuentas comprometidas.
Identifica interacciones sospechosas entre usuarios y documentos sensibles basándose en patrones de actividad y señales de riesgo contextuales.
Por qué es importante:
Detenga las amenazas internas a tiempo comprendiendo cómo los usuarios interactúan con la información sensible antes de que se produzca una filtración.
Detecta información sensible almacenada en ubicaciones de alto riesgo o inapropiadas, como Descargas, Escritorio, unidades extraíbles o carpetas personales.
Por qué es importante:
Detenga las amenazas internas a tiempo comprendiendo cómo los usuarios interactúan con la información sensible antes de que se produzca una filtración.
Marca accesos inusuales a archivos, modificaciones fuera del horario laboral, manipulación rápida de datos o picos repentinos en la actividad del usuario.
Por qué es importante:
Detenga las amenazas internas a tiempo comprendiendo cómo los usuarios interactúan con la información sensible antes de que se produzca una filtración.
Encuentra archivos antiguos o abandonados con contenido sensible que aumentan el riesgo de exposición de datos.
Por qué es importante:
Detenga las amenazas internas a tiempo comprendiendo cómo los usuarios interactúan con la información sensible antes de que se produzca una filtración.
// (Análisis del Comportamiento de Usuarios y Entidades)

UEBA

Mejore su pila de seguridad con inteligencia basada en el comportamiento que correlaciona la actividad del usuario, la sensibilidad de los documentos y los patrones de acceso, ayudando a las herramientas SIEM, EDR y XDR a centrarse en las amenazas que realmente importan.

Añade niveles de sensibilidad, contexto empresarial, comportamiento del usuario e indicadores de riesgo de documentos a las alertas SIEM para una mayor fidelidad y una reducción del ruido.
Por qué es importante:
Reduce la fatiga por alertas y acelera la respuesta a incidentes al centrarse en amenazas de alto impacto enriquecidas con contexto empresarial.
Ayuda a las herramientas EDR y XDR a priorizar las alertas basándose en el impacto real en el negocio, no solo en anomalías técnicas.
Por qué es importante: Reduzca la fatiga por alertas y acelere la respuesta a incidentes centrándose en amenazas de alto impacto enriquecidas con contexto empresarial.
Correlaciona la sensibilidad de los documentos, el comportamiento anómalo y la actividad del usuario en información predictiva que destaca a los usuarios y eventos más riesgosos.

Por qué es importante:
Reduzca la fatiga por alertas y acelere la respuesta a incidentes centrándose en amenazas de alto impacto enriquecidas con contexto empresarial.

Alimenta sus herramientas de seguridad con datos contextuales en tiempo real, mejorando la precisión de la detección en toda la pila de seguridad.
Por qué es importante:
Reduzca la fatiga por alertas y acelere la respuesta a incidentes centrándose en amenazas de alto impacto enriquecidas con contexto empresarial.

Gobernanza de Acceso

Controle quién puede acceder a datos sensibles, consolide permisos y detecte el uso compartido excesivo y peligroso en entornos de Microsoft 365 y Google Workspace.
Proporciona visibilidad granular de quién tiene acceso a qué en documentos, carpetas, unidades y ubicaciones compartidas.
¿Por qué es importante?
Asegúrese de que los datos sensibles solo sean accesibles para las personas adecuadas, y anticipe la proliferación de permisos y el uso compartido excesivo accidental.
Identifica usuarios con privilegios excesivos, configuraciones de permisos incorrectas y la deriva de acceso.
¿Por qué es importante?
Asegúrese de que los datos sensibles solo sean accesibles para las personas adecuadas, y anticipe la proliferación de permisos y el uso compartido excesivo accidental.
Supervisa los eventos de uso compartido externos e internos para detectar exposiciones riesgosas o no autorizadas.
¿Por qué es importante?
Asegúrese de que los datos confidenciales solo sean accesibles para las personas adecuadas, y anticipe la proliferación de permisos y el uso compartido excesivo accidental.
Revoque el acceso público o riesgoso directamente desde la consola para reducir la exposición al instante.
Por qué es importante?
Asegúrese de que los datos confidenciales solo sean accesibles para las personas adecuadas, y anticipe la proliferación de permisos y el uso compartido excesivo accidental.

Gobernanza de la IA

Facilite la adopción segura de la IA al gobernar cómo los empleados interactúan con herramientas de IA como Microsoft Copilot y Google Gemini, previniendo la fuga de datos y aplicando un uso responsable de la IA.
Detecta el uso de herramientas de IA a nivel de navegador, independientemente de si las herramientas están autorizadas o no.
Por qué es importante:
Adopte la IA con confianza, sin exponer información sensible ni violar los requisitos de cumplimiento.
Bloquea la exposición de datos sensibles o críticos para el negocio a los sistemas de IA.
Por qué es importante:
Adopte la IA con confianza, sin exponer información sensible ni violar los requisitos de cumplimiento.
Utiliza controles de sensibilidad de documentos y metadatos para evitar que se envíen datos no autorizados a los asistentes de IA.
Por qué es importante:
Adopte la IA con confianza, sin exponer información sensible ni violar los requisitos de cumplimiento.
Aplica controles de gobernanza que determinan qué datos pueden y no pueden utilizarse dentro de las herramientas de IA empresariales.
Por qué es importante:
Adopte la IA con confianza, sin exponer información sensible ni violar los requisitos de cumplimiento.
// Etapa Cuatro

Adopta AI con confianza.

La etapa final de la gobernanza. Habilita la adopción segura de IA gobernando cómo se usan los datos sensibles en todas las herramientas de IA empresarial. Protección que habilita sin frenar la innovación.
Protección que habilita. Protege tus datos sin interrumpir la innovación.